2026 一带一路暨金砖大赛之第四届企业信息系统安全赛项选拔赛WP
First Post:
Last Update:
Word Count:
Read Time:
Last Update:
Word Count:
214
Read Time:
1 min
流量分析
第2题
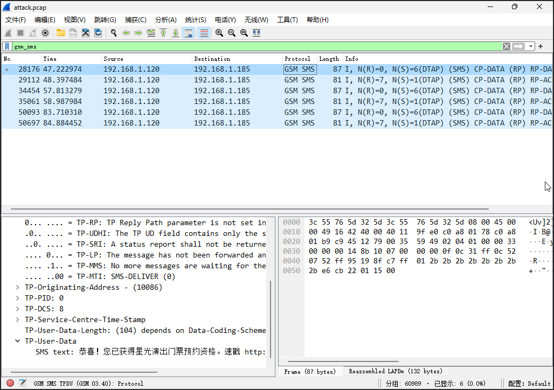
过滤 GSM SMS 短信包找到钓鱼短信及其发送方 10086
第3题
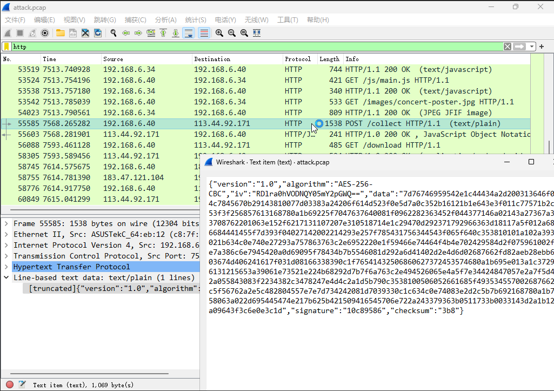
过滤 HTTP 包发现向 113.44.92.171 的 /collect 端点 POST 了加密数据
第4题
在第三题的位置向前找到 js 加密代码及其 key 与算法等
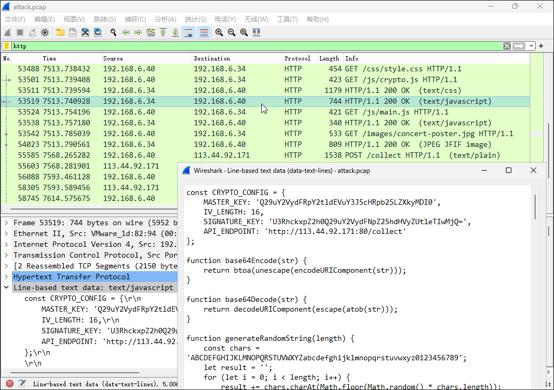
题目中加密使用的类名为 SimpleAES,但其加密过程实质为 明文 ^ Key ^ IV
根据 js 在本地编写解密代码
1 | |
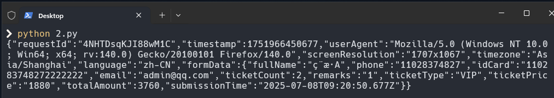
第5题
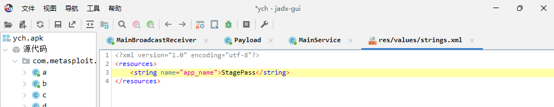
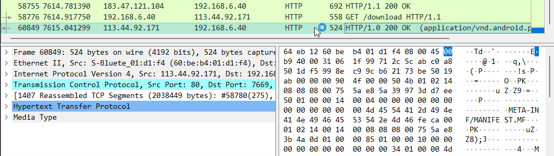
导出下载的 APK 文件
在 strings.xml 找到 app_name 字段