从工具开发到打穿流量分析 #1
文章发布时间:
最后更新时间:
文章总字数:
预计阅读时间:
最后更新时间:
文章总字数:
240
预计阅读时间:
1 分钟
前段时间群里发了两个流量分析工具的破解程序
上 BUUCTF 的时候又发现 BUU 要迁移到 CTF²
回头一看这个月的 Cursor 还一点没用,于是打算也搓一个流量分析工具出来
正好一边解题一边完善功能
easycap
右键数据包 -> 追踪字节流,视图切换成聚合
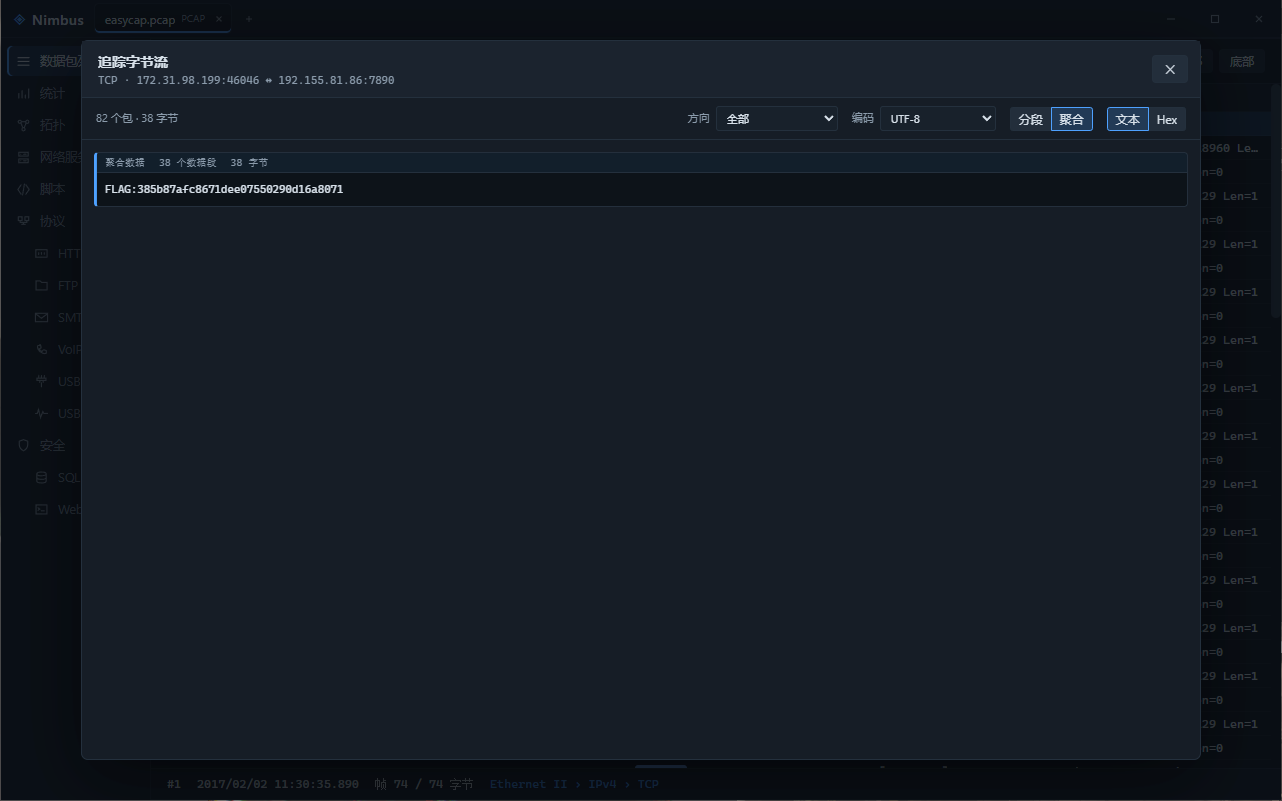
做这题的时候还没写导出字节流功能,用的内置脚本
后来发现脚本这种东西还是太难做了,放 Feature 了
被嗅探的流量
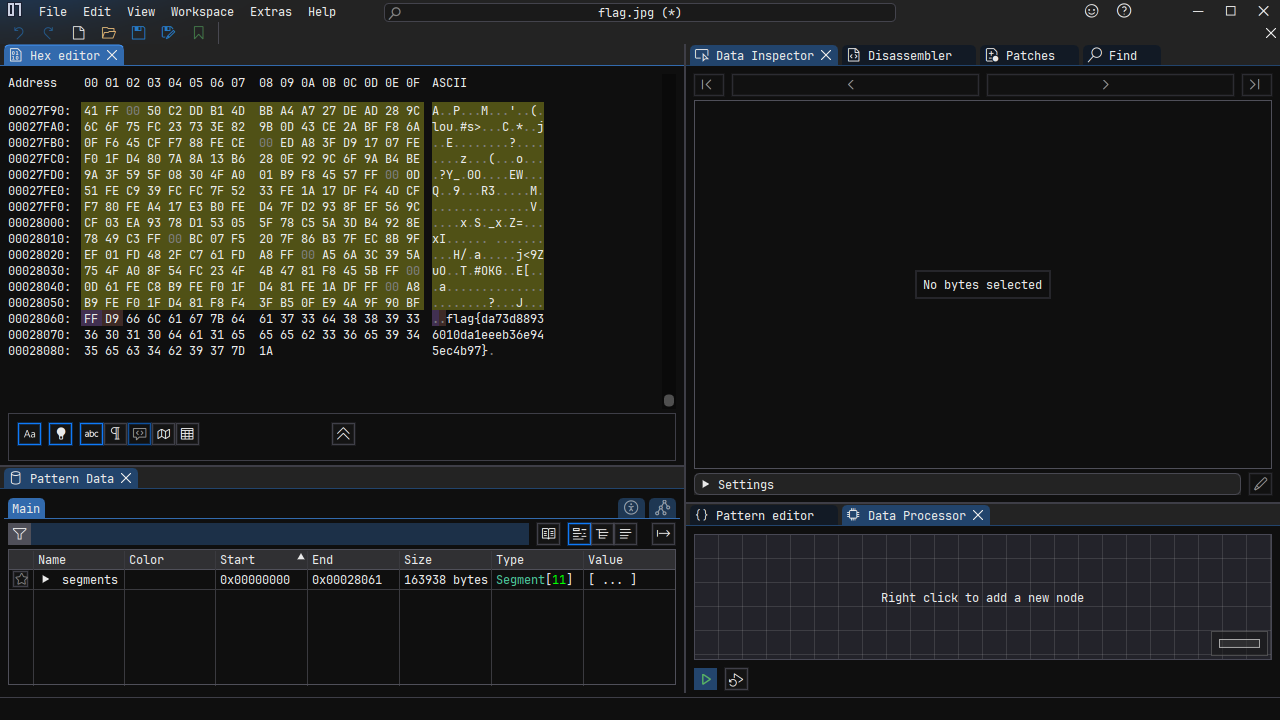
在 HTTP 视图看到一个 160KB 的请求,看到 JPEG 格式头 JFIF 直接导出
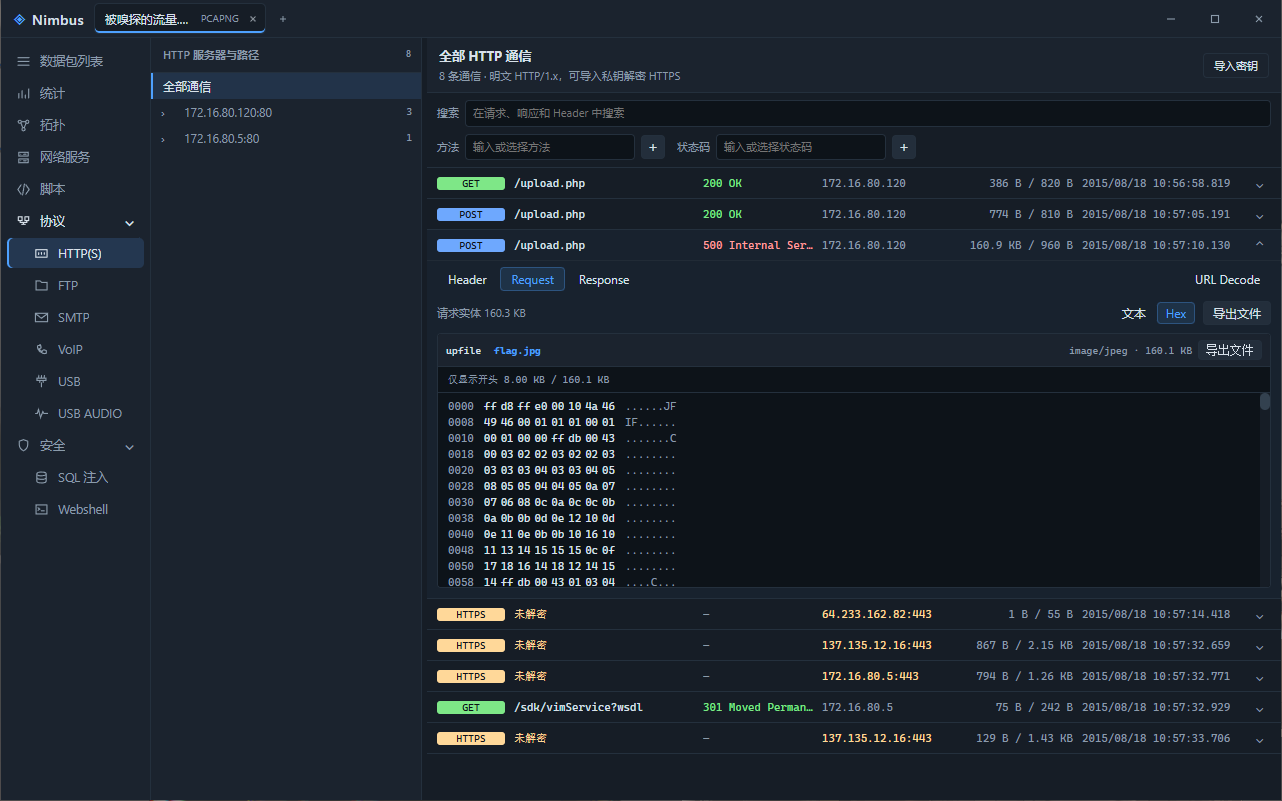
在图片末尾发现 flag
wireshark
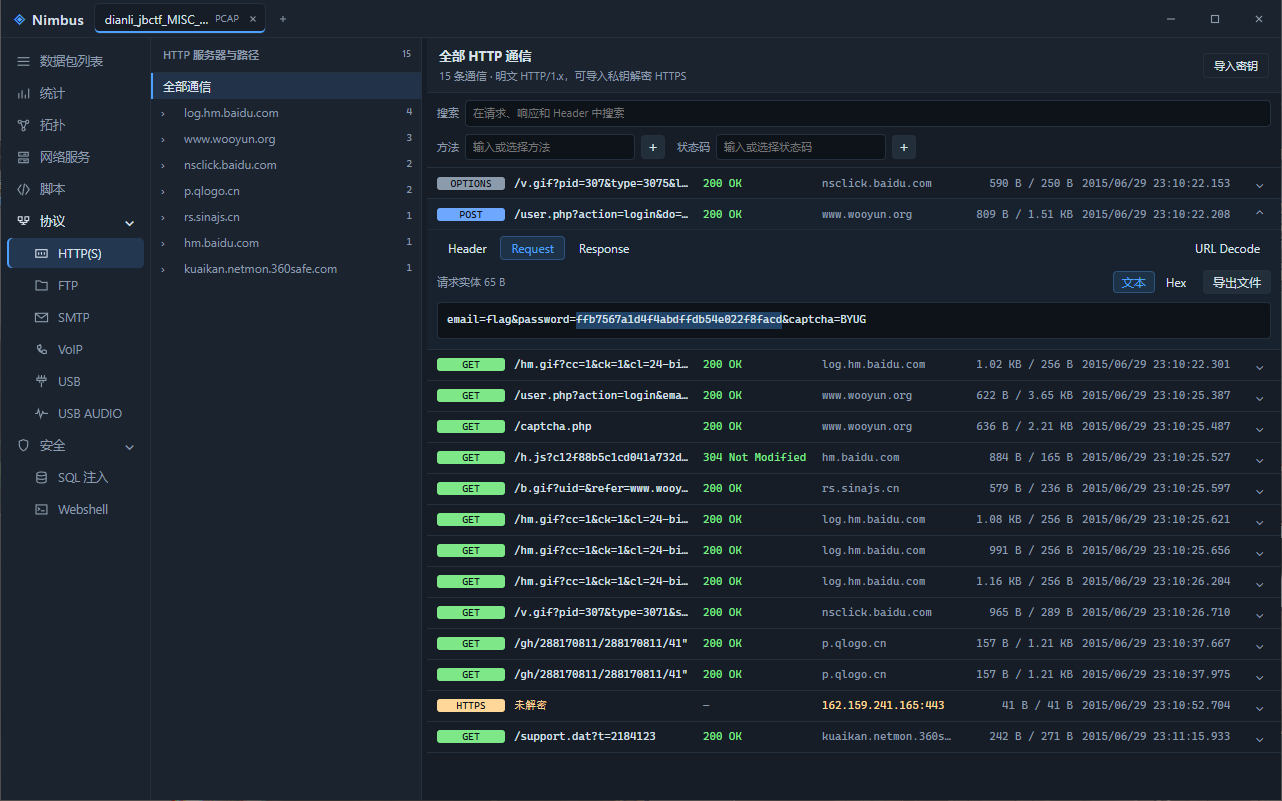
题目说管理员密码是 flag,直接看 HTTP
数据包中的线索
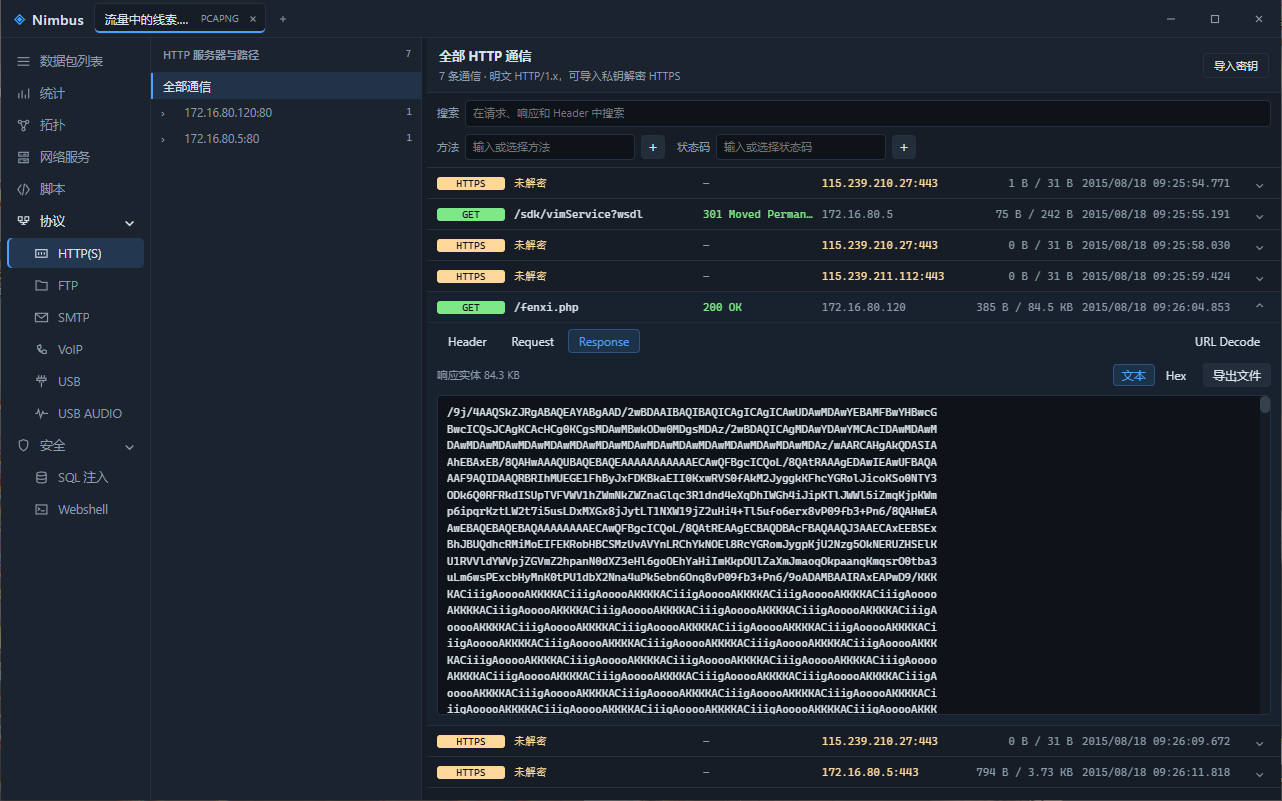
看到 84KB 的 HTTP Base64 响应,导出后写 Python 解码,是一张图片
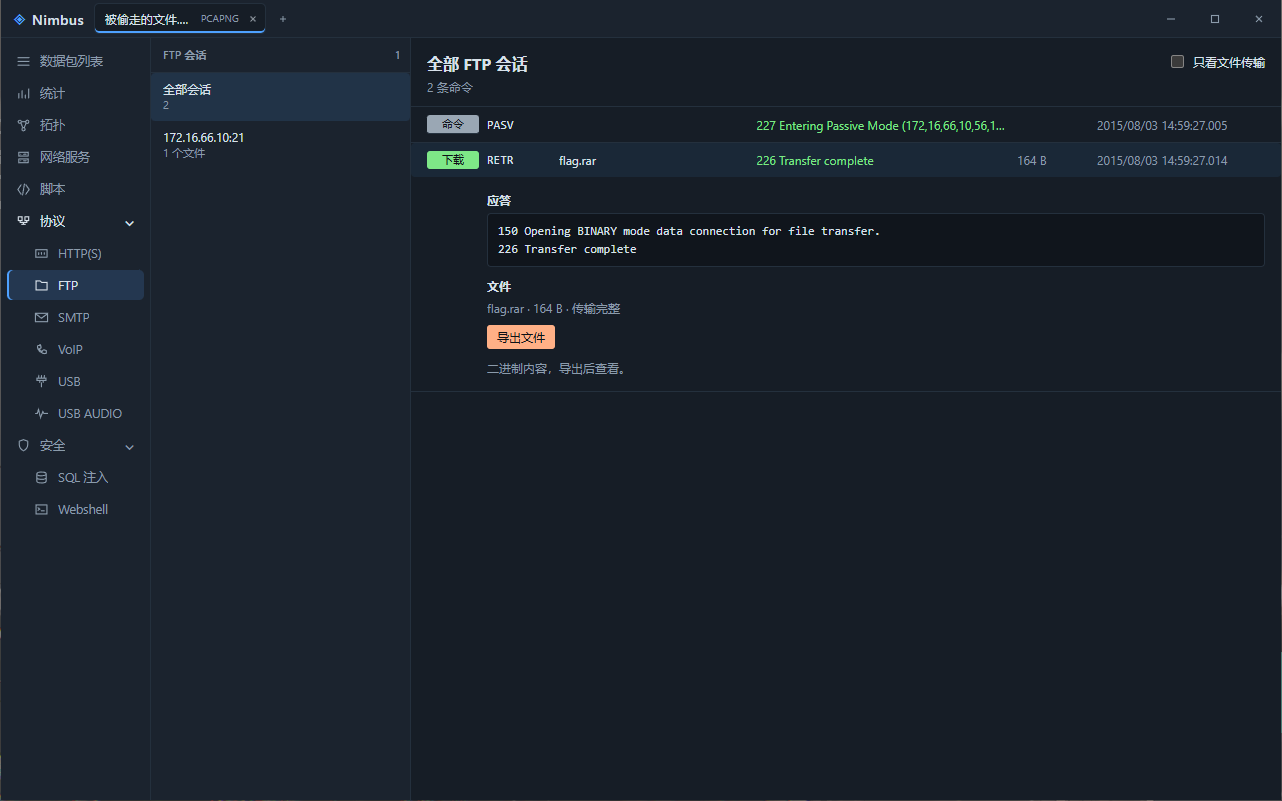
被偷走的文件
FTP 视图直接导出下载的 flag.rar,用 ARCHPR 爆破密码